ここ数日、テレビやウェブニュース場で、話題になっている情報流出やサイバー攻撃。
いつどこで起きるかわかりませんし、備えておくに越したことはありません。そこで今回は情報流出に備えてできることを初級編、中級編、上級編の3つに分けて紹介したいと思います。今回は中級編です。
パスキー
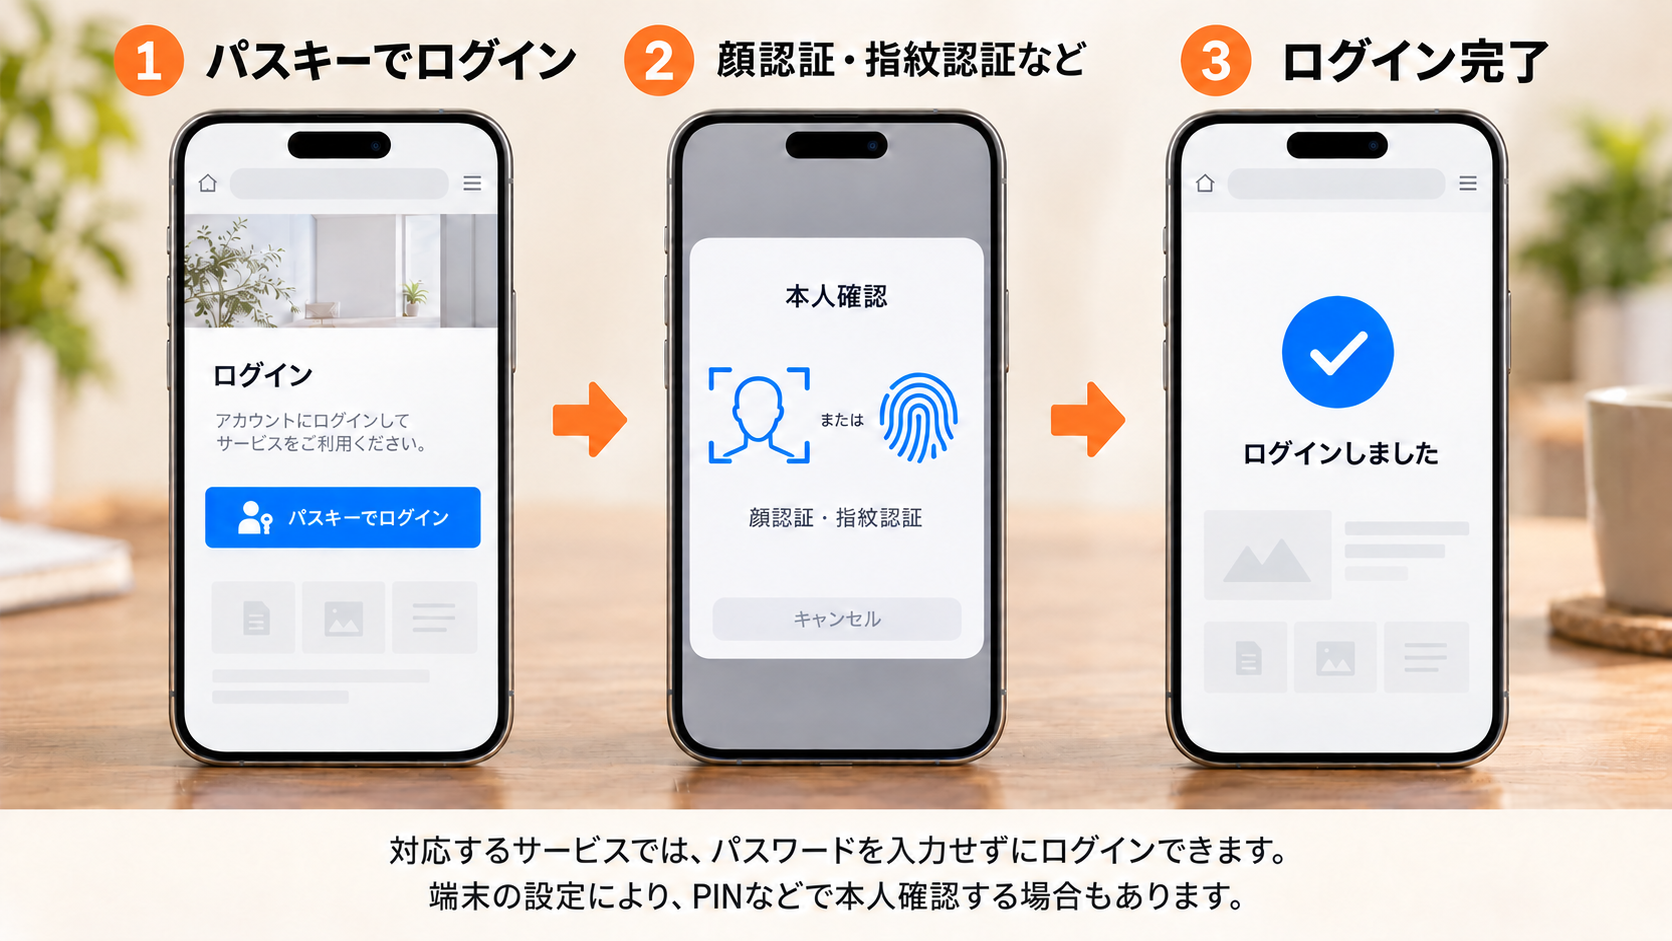
顔認証、指紋認証を使い、パスワードを入力することなくログインすることができる簡単・便利な認証方法です。
ただし、クラウド上に保存されるのではなく、あくまでデバイスのローカル領域に保存されるので、紛失・物損するとログインできない恐れがある点には注意が必要です。
セキュリティトークン
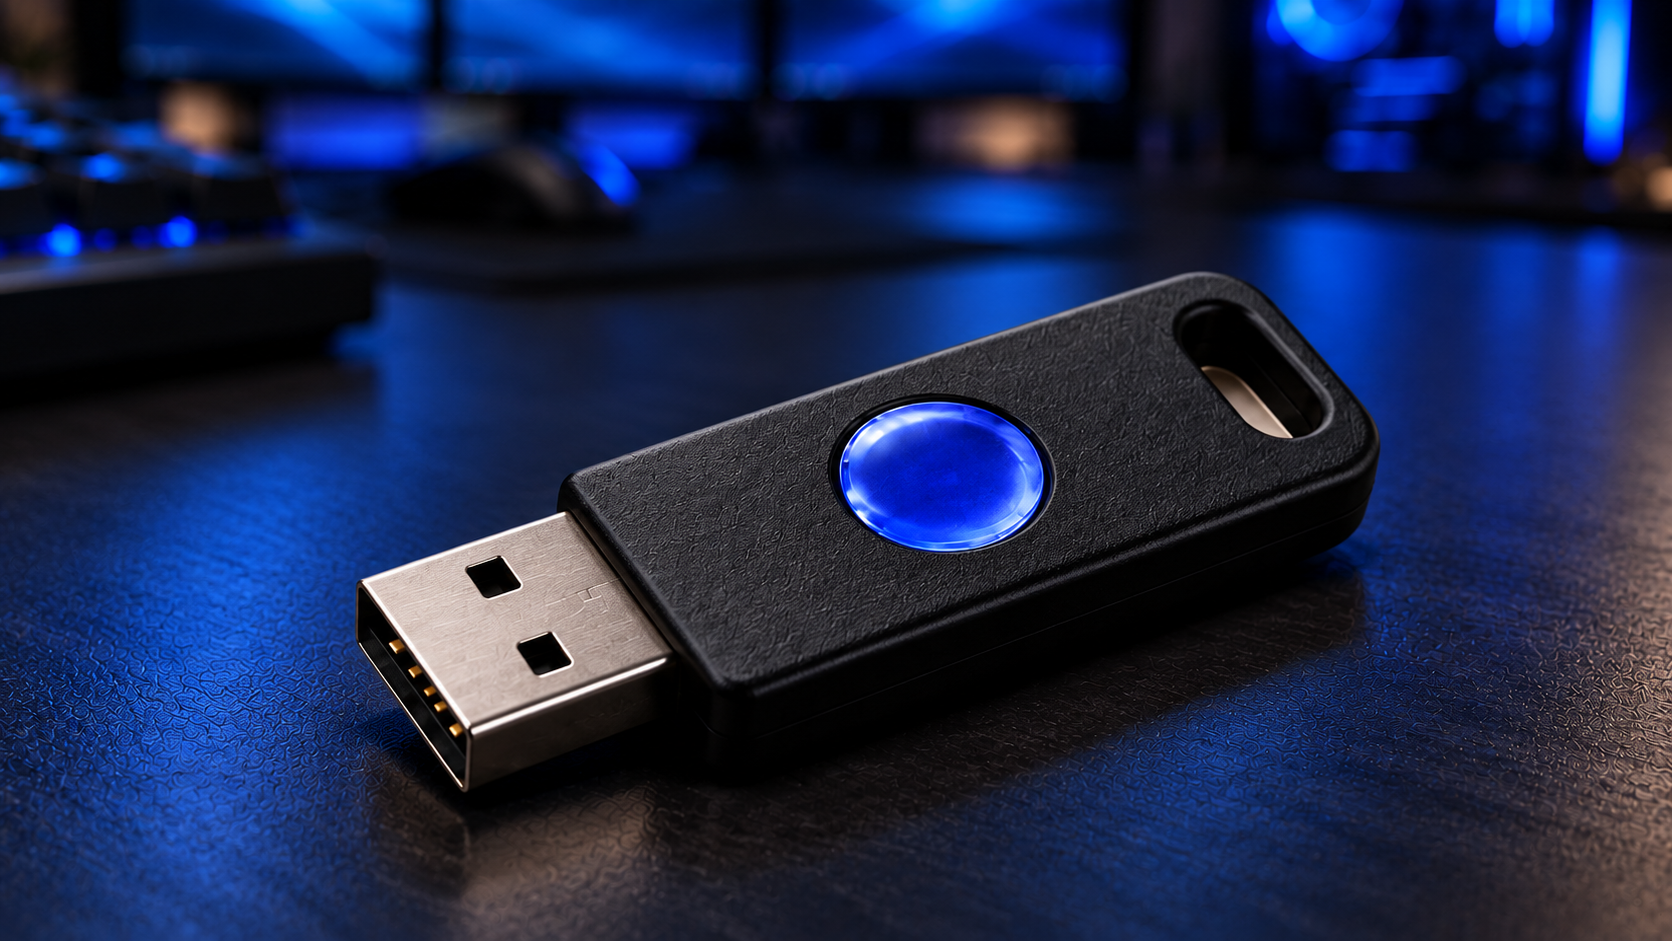
セキュリティトークンとは、ログイン時などに本人であることを確認するための機器や仕組みです。一定時間ごとに認証コードを表示するものや、USB・NFCで接続する「物理セキュリティキー」などがあります。ここでは、物理セキュリティキーを中心に紹介します。
物理セキュリティキーは、あらかじめ対応するサービスに登録して使います。ログイン時にパソコンのUSB端子に接続したり、NFC対応のキーを対応するスマートフォンにかざしたりして本人確認を行います。利用する方式によっては、キーに触れる操作やPINの入力も必要です。
FIDO規格に対応したセキュリティキーは、登録した正しいサイトに対して認証する仕組みがあり、偽サイトに認証コードを入力させるようなフィッシング攻撃に強い点が特徴です。ただし、認証コードを表示するタイプのトークンすべてに、同じ保護があるわけではありません。
サービスによって、パスワードと組み合わせる2段階認証として使う場合と、キーに保存したパスキーでパスワードを入力せずにログインする場合があります。購入前に、利用したいサービスと端末が対応しているか、USB端子の種類やNFCの対応も確認しましょう。
また、キーを紛失・故障するとログインできなくなる場合があります。サービスの案内に従って予備のキーを登録するなど、復旧方法を用意しておきましょう。セキュリティキーを使っていても、端末の不正操作やサービス側からの情報流出など、あらゆる被害を防げるわけではありません。
最後に
今回、紹介したパスキーやセキュリティトークンは、不正ログインのリスクを減らすための心強い選択肢です。対応するサービスや端末を確認し、自分が使いやすい方法から取り入れてみてください。
ただし、どの方法も、あらゆる情報流出を防げるわけではありません。初級編で紹介した基本対策とあわせて、偽サイトや不審な認証要求にも注意しましょう。便利さと安全性の両方を意識しながら、大切なアカウントを守っていきましょう。
今回と前回の記事の2編では主に方法について解説してきましたが、最後にこれらの対策を講じていないとどうなるのかというコラムについて紹介して今回のシリーズ連載を閉じたいと思います。